

德國BaFin擴大網路安全監管 要求關鍵系統2030年前採用量子抗性加密
來源: Chloe
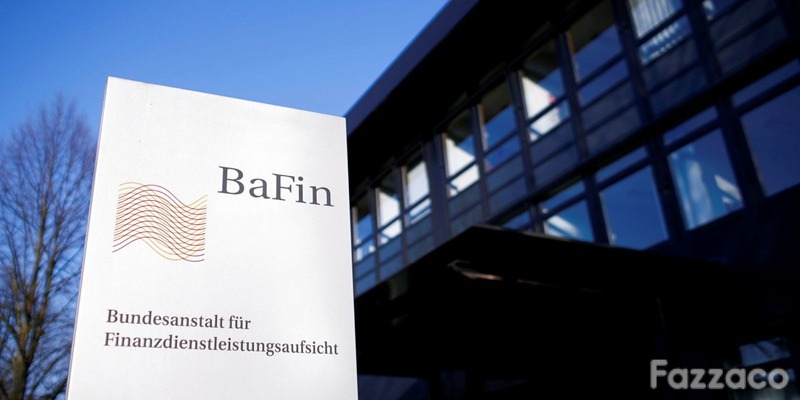
德國聯邦金融監管局(BaFin)將擴大網路安全監管範圍,並要求金融機構為人工智慧與量子運算帶來的威脅預作準備。BaFin局長Mark Branson於週二在柏林舉行的Bitkom數位金融會議上表示,該監管機構正在擴編網路安全部門,並將執行時間更短、針對性更強的稽核,以涵蓋更多受監管機構。
Branson指出,BaFin在過去四個季度共接獲近900起IT事件通報,其中14%歸因於攻擊。他警告,前沿AI模型與自主AI代理可能使網路攻擊變得更快速、更精密。
Branson也提到據報導幣安(Binance)遭竊取63億美元加密貨幣一事。他表示,據報導有一項AI工具在該起攻擊中發揮作用,同時還涉及社交工程手法。
BaFin對金融機構的網路安全要求
Branson表示,金融機構應符合《數位營運韌性法》(DORA)的要求,並將AI納入其資通訊技術(ICT)風險管理架構。他也呼籲採取基於風險的軟體修補策略,優先處理關鍵系統以及可從外部網路存取的系統。
BaFin正與金融機構、產業協會及歐洲大型IT服務供應商討論AI相關風險。Branson並呼籲歐洲加強技術自主,以降低對歐盟以外超大規模雲端服務供應商的依賴。
BaFin推動量子抗性加密
Branson同時警告,量子運算最終可能破解目前被視為安全的加密方法。攻擊者已在蒐集加密資料,準備日後以量子電腦解密,這種手法被稱為「先蒐集、後解密」。BaFin建議,尤其是關鍵系統應在2030年前遷移至量子抗性加密演算法。
Branson也表示,BaFin自2026年7月起成為金融部門AI系統的市場監管機構。針對高風險AI系統的額外要求,預定自2027年12月起適用。
 訂閱