

Shufti:經紀商身分核驗、反洗錢監測與出金驗證
Shufti 將身分核驗、反洗錢篩查與欺詐風險訊號整合到同一平臺,覆蓋客戶開戶及後續帳戶活動。對外匯與差價合約經紀商而言,它的用途不止是檢查申請人的證件,還包括識別相互關聯的註冊申請、追蹤客戶風險變化,以及對出金等敏感操作追加身分驗證。實際落地的關鍵,在於這些檢查如何接入經紀商的客戶檔案與決策流程。
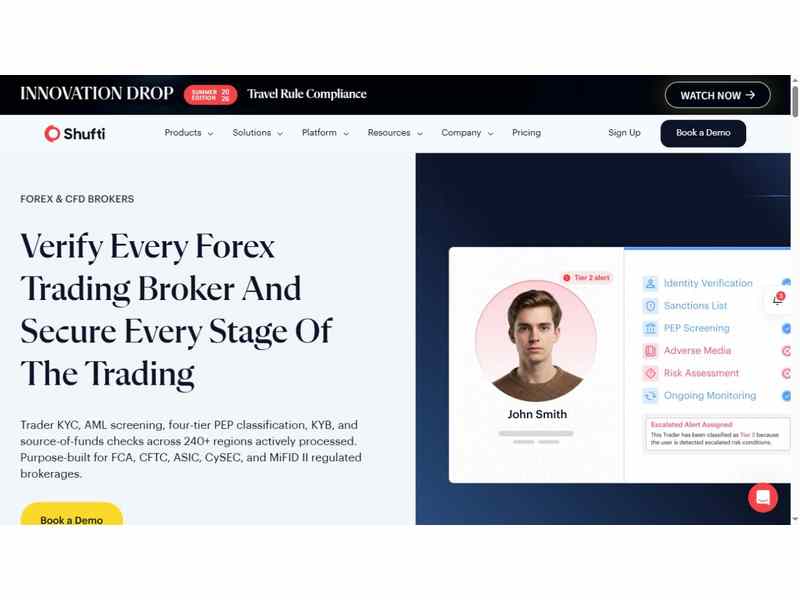
Shufti 外匯與差價合約經紀商產品頁面。圖片:Shufti。
從開戶檢查延伸到持續更新的客戶檔案
Shufti 將平臺劃分為 Onboard、Monitor 和 Assure 三個階段:Onboard 處理身分核驗及個人、企業盡職調查;Monitor 提供持續篩查、交易監測與欺詐分析;Assure 則在開戶後的高風險操作環節追加驗證。這一結構對應經紀業務中常見的缺口:註冊時通過了身分核驗,並不意味著此後的每次登入、付款指令或銀行帳戶變更都可信。
其面向外匯行業的 Trader Trust OS 展示了從註冊、身分核驗、客戶評估,到入金、交易、出金、帳戶維護和定期複審的完整流程。這些是可以嵌入檢查的業務節點,並不表示 Shufti 負責執行交易、維護經紀商帳本或決定機構適用的監管義務。哪些事件需要作出決定、決定後由哪個系統更新帳戶狀態,仍需要經紀商明確。
多種身分核驗路徑,各自提供不同證據
Shufti 的身分產品包括證件核驗、人臉核驗、電子身分核驗、NFC 核驗和由真人專員參與的 VideoIdent。證件核驗結合資訊提取與證件分析;人臉核驗用於確認操作人與所提交身分之間的關聯,並加入活體檢測。電子身分核驗依賴外部資料來源,NFC 則讀取受支援身分證件晶片中的資訊。不同路徑提供的證據與客戶體驗並不相同。
當客戶使用的證件、裝置及數位服務熟悉程度各異時,這種差異就會影響開戶結果。某類客戶適合使用攝影鏡頭完成核驗,另一類客戶可能需要備用流程。平臺提供某項產品,不等於所有國家、證件或手機都支援該路徑。部署應從真實申請人群出發,預先安排證件無法識別、晶片讀取失敗或客戶無法完成所選步驟時的處理方式。
平臺還提供 Fast ID 可重複使用身分及地址核驗功能。重複使用身分核驗結果有助於減少重複填寫,但接受該結果的經紀商需要確認傳遞了哪些證據、證據的時效,以及是否還需補充檢查。地址資訊也要區分用途:客戶申報地址、經核驗的地址證明文件和裝置位置訊號彼此相關,卻不能互相替代,視為對同一事實的證明。
按風險分流,保留人工判斷的位置
Shufti 將可配置風險層級、盡職調查表單和客戶風險評估納入開戶架構。經紀商可以據此為常規申請與需要補充資料的個案設定不同路徑。真正有用的是形成可控的升級處理流程:補齊缺失證據、將個案交給適當的審核人員,並保留最終處理結論及理由。
身分核驗與投資服務相關的客戶評估,回答的也不是同一個問題。確認客戶是誰,不等於確認其經驗、財務狀況或使用某項服務的資格。Shufti 的外匯資料包含評估環節,但經紀商仍需檢視擬用方案實際提供哪些問卷、決策規則和記錄。資金來源檢查同樣如此:流程應明確要求客戶提交什麼、技術能檢查什麼,以及哪些判斷仍由審核人員負責。
對於企業客戶,Shufti 的 KYB 與最終受益所有人核驗功能可把企業、董事及所有權資訊納入流程。這類業務需要把開戶企業與控制該企業或獲授權代表其行事的個人連結起來。相關能力的價值,在於將證據持續關聯到客戶檔案,尤其是在股權結構或授權代表發生變化之後。
反洗錢篩查不止於發現一個疑似匹配
Shufti 提供制裁名單、政治公眾人物及負面媒體篩查,並支援持續監測。篩查產生的是待複核的匹配線索;姓名看似相符,仍需結合背景判斷。其 AI Compliance Copilot 被定位為輔助審核匹配結果的工具,向分析人員提供理由和置信度資訊。只有當審核人員能夠檢視底層證據,並儲存自己的處理結論時,這些解釋才具有實際價值。
公司也提供可配置規則的交易監測,以及 AI 輔助規則構建和回測功能。對經紀商而言,輸入規則的資料與規則庫本身同樣重要。入金、出金申請、支付方式變更和客戶屬性,需要一致的標識與時間記錄。如果事件傳遞滯後,或分散在支付系統和 CRM 中,監測產品收到的帳戶歷史仍可能不完整。
評估這一層能力時,應測試警示如何形成個案、由誰接收,以及處理結論怎樣回傳業務系統。還要明確哪些篩查變化會觸發重新審核,未結案狀態是限制某項操作,還是影響整個帳戶。這些流程需要配置並驗證,不能把啟用反洗錢模組直接等同於完成了業務控制。
關聯帳戶、推廣活動與多帳戶欺詐
Shufti 的外匯產品頁重點介紹了合成身分、盜用身分、多帳戶及推薦獎勵、開戶獎勵濫用等場景。公司描述的方案結合裝置指紋、行為訊號、人臉去重和 Fraud Hub,尋找不同註冊申請之間的關聯。單獨看似互不相關的申請,可能共享裝置環境或身分特徵,因而需要進一步審查。
對開展獲客活動的經紀商來說,這與判斷一張身分證件是否真實是兩類問題。需要識別的是申請人是否屬於利用活動規則套利的群體,或是否以另一身分重複註冊。將跨帳戶訊號保留在個案中,有助於審核人員理解升級原因,並將疑似濫用行為與普通的證件讀取失敗區分開來。
共享裝置或網路本身不能證明欺詐。家庭、辦公場所和共用網路都可能產生合理的重疊,因此判斷閾值與審核權限很重要。試行應同時包含已知濫用樣本和正常的共享裝置場景,觀察擬用配置如何區分兩者,以及自動訊號不足以作出結論時,客戶能否通過補充核驗繼續完成申請。
把出金與帳戶變更設為獨立檢查節點
Shufti 的 Assure 產品包括銀行帳戶核驗、追加身分驗證及多因素驗證。外匯方案特別強調在出金前檢查銀行帳戶所有權。這些功能可以把已有的核驗身分與新的操作請求連結起來,而不是將開戶時的核驗結果視為此後所有指令的永久授權。
以出金為例,經紀商需要確認收款帳戶歸屬、客戶裝置或行為是否變化,以及是否需要更強的驗證。Shufti 提供的能力包括即時人臉驗證,以及從其他驗證方式升級到更嚴格的檢查。隨後,經紀商還需決定核驗通過、失敗或未完成分別怎樣影響出金申請,以及客服如何處理例外情況。
銀行帳戶核驗本身不會劃轉資金,身分檢查也不能代替支付對帳。因此,它與 CRM、支付流程及帳戶帳本的銜接仍然必要。收款帳戶變更不能在一個系統中獲批,而另一個系統仍沿用舊決定。測試除了核驗成功的路徑,也要覆蓋流程中斷,包括客戶放棄追加驗證的情況。
整合、部署與營運責任
Shufti 為交易客戶生命週期相關功能提供 REST API,並列出 SaaS、私有雲和本地部署選項。平臺資料也介紹了區域託管與可配置流程。採購團隊需要據此釐清幾個具體問題:資訊在哪裡處理、所選部署方式包含哪些元件,以及配置維護和服務更新由誰負責。
系統介面需要清楚表達核驗狀態。尚未開始、等待客戶補充資料、已得到結果和等待人工審核,不能混為一談。工程團隊應檢查通知傳遞、重試、重複事件,以及 Shufti 記錄與內部客戶編號之間的對應關係。演示一次成功的 API 回應,只能證明流程中的一個環節,不能替代對完整業務流程的驗證。
由於平臺可能處理證件、生物識別檢查、裝置資訊及交易事件,資料存取與保留安排也需要具體落實。合規、反欺詐、客服和工程團隊應按職責獲得相應權限。採購時需取得適用的資料處理與保留條款,明確如何按約定檢索、更正或刪除記錄。僅憑部署方式的名稱,無法回答這些問題。
Shufti 在經紀商技術體系中的位置
對於希望讓身分憑證、持續風險訊號和敏感操作驗證共享客戶資訊的經紀商,Shufti 具有較明確的應用位置。產品範圍較廣,有機會將原本分別採購的控制環節串接起來,但收益取決於實際選用的模組與整合品質。只需要證件檢查的機構,與打通開戶、監測和出金的機構,實施範圍會有明顯差異。
有意義的試行應走完幾類完整客戶流程:常規開戶、補充資料申請、疑似名單匹配、關聯註冊,以及需要追加驗證的出金。使用經紀商自己的客戶結構,衡量完成時間、審核耗時、例外處理和個案記錄完整性。這樣的結果,比將供應商整體宣傳的速度或覆蓋範圍直接當成自身業務的預期表現,更能支援採購決定。
 訂閱